GDPR CRM-system: slik behandler du kundedata lovlig i Norge
Et GDPR CRM-system er ikke et produkt som kommer ferdig godkjent. Det er et vanlig CRM som du bruker lovlig. Du vet hvilke personopplysninger du lagrer og hvorfor, du har et rettslig grunnlag for hver bruk, du har en databehandleravtale med leverandøren, og du kan finne, eksportere, rette og slette dataene til én person. Det får du på plass i fire steg.
De fleste servicebedrifter har kundedata spredt i Excel, e-post og telefonene til teknikerne. Når en kunde ber om innsyn eller sletting, vet ingen hvor opplysningene ligger. Alvorlige brudd kan gi bot på opptil 20 millioner euro eller 4 % av global årsomsetning, og Datatilsynet fører tilsyn i Norge. For en liten bedrift er den vanligste risikoen likevel enklere: for mange med tilgang, data som aldri slettes og ingen rutine for avvik.
Først ser vi på hva et GDPR-kompatibelt CRM betyr i praksis. Deretter går vi gjennom kartlegging, valg av leverandør, oppsett og rutiner for kundenes rettigheter. Der det passer bruker vi Firmanagers CRM-modul som eksempel. Artikkelen er generell veiledning og ikke juridisk rådgivning.
Hva betyr et GDPR-kompatibelt CRM i praksis?
Et CRM er GDPR-kompatibelt når både verktøyet og måten du bruker det på følger personvernforordningen. I Norge gjelder den gjennom personopplysningsloven. Verktøyet kan hjelpe, men ansvaret ligger hos deg.
Du er behandlingsansvarlig, leverandøren er databehandler
Som bedrift bestemmer du hvorfor og hvordan kundedata brukes. Da er du behandlingsansvarlig. CRM-leverandøren behandler dataene på dine vegne og er databehandler. Forholdet må reguleres i en databehandleravtale etter artikkel 28.
| Oppgave | Du | CRM-leverandøren |
|---|---|---|
| Velge formål og rettslig grunnlag | Ja | Nei |
| Informere kundene i personvernerklæring | Ja | Nei |
| Drift, kryptering og backup | Kontrollerer leverandøren | Ja |
| Tilgangsstyring mellom ansatte | Ja | Gir funksjonene |
| Finne og eksportere en kundes data | Svarer kunden | Gir funksjonene |
| Behandle data kun etter din instruks | Gir instruksen | Ja |
Prinsippene som styrer CRM-bruken
Artikkel 5 setter rammen for alt du gjør i CRM-et. Hvert prinsipp får en konkret betydning når du bruker det på kundedata:
- Lovlighet og åpenhet: kunden vet at du lagrer opplysningene, og du har et grunnlag for det.
- Formålsbegrensning: data samlet inn for fakturering brukes ikke til noe urelatert.
- Dataminimering: du lagrer bare det du trenger.
- Riktighet: gamle og feil opplysninger rettes eller slettes.
- Lagringsbegrensning: hver datatype har en slettefrist.
- Integritet og konfidensialitet: bare riktige personer har tilgang.
Til sammen kalles dette ansvarlighet. Du må kunne vise hvordan du oppfyller prinsippene.
GDPR krever ikke et bestemt program, men at du kan dokumentere hvordan du behandler dataene.
Steg 1. Kartlegg kundedata og rettslig grunnlag
Skriv ned alle personopplysninger CRM-et skal inneholde, og knytt hver av dem til ett formål og ett rettslig grunnlag etter artikkel 6. Uten denne oversikten kan du verken konfigurere CRM-et riktig eller svare på et innsynskrav.
Lag en enkel behandlingsoversikt
Oversikten kan være en tabell med fire kolonner. Under ser du et eksempel for en servicebedrift:
| Data | Formål | Grunnlag | Slettes |
|---|---|---|---|
| Navn, telefon, e-post, adresse | Utføre og fakturere oppdrag | Avtale | Når avtalen er avsluttet og fristen du har satt er ute |
| Fakturaer og bilag | Bokføring | Rettslig forpliktelse | Etter bokføringsreglene, normalt fem år |
| Serviceavtaler og historikk | Oppfølging av avtalen | Avtale | Avtaleperiode pluss intern frist |
| E-post til nyhetsbrev | Markedsføring | Samtykke | Når samtykket trekkes |
Oversikten fungerer også som utgangspunkt for protokollen over behandlingsaktiviteter (artikkel 30). Unntaket for bedrifter under 250 ansatte gjelder sjelden, fordi kundebehandling er regelmessig.
Samtykke er ikke alltid svaret
Mye av CRM-dataene dine behandler du fordi du trenger dem for å oppfylle en avtale med kunden. Da trenger du ikke samtykke. Samtykke trengs først når du vil bruke opplysningene til noe kunden ikke venter, typisk markedsføring. I Norge stiller også markedsføringsloven egne krav til e-post og SMS-markedsføring mot privatpersoner. Lagre derfor når og hvordan samtykket ble gitt.
Spør deg selv om hvert datafelt: hvilken avtale, plikt eller interesse gir meg lov til å lagre dette?
Steg 2. Velg CRM og sjekk leverandøren
Velg et CRM der du kan svare ja på sjekklisten under, og be om svarene skriftlig. En leverandør som ikke kan svare på disse punktene, passer dårlig for et GDPR-kompatibelt CRM.
Sjekkliste før du kjøper
- Leverandøren tilbyr en databehandleravtale som du kan inngå.
- Du får vite hvor dataene lagres. Utenfor EØS må det finnes et gyldig overføringsgrunnlag, for eksempel standard personvernbestemmelser.
- Underleverandører er oppgitt.
- Du kan sette roller og rettigheter per bruker.
- Du kan eksportere en kundes data i et leselig format som Excel.
- Du kan slette en enkelt kunde, og leverandøren sier hva som skjer med sikkerhetskopier.
- Leverandøren varsler deg uten ugrunnet opphold ved sikkerhetsbrudd.
- Du vet hva som skjer med dataene når du sier opp.
Slik ser det ut i Firmanager
Firmanagers CRM har kundeprofiler, anlegg, serviceavtaler, egendefinerte felt og Excel-import og eksport. Rollene er admin, eier og bruker, med rettigheter per bruker, og dataene er skilt per selskap. Filer kan ligge på din egen server eller NAS over SFTP eller FTP. Punkter som databehandleravtale og lagringssted bør du likevel ta opp med leverandøren og lese i vilkårene. Den gratis planen krever ikke kredittkort, så du kan prøve oppsettet med eksempeldata før ekte kunder legges inn.
Et godt CRM gir deg verktøyene, men databehandleravtalen og svarene om lagring må du få skriftlig.
Steg 3. Sett opp CRM-et for personvern
Konfigurer tilgang og datafelt slik at hver ansatt ser minst mulig, og hvert felt har en grunn. Det er her dataminimering blir konkret.
Gi tilgang etter behov
En tekniker trenger jobb, adresse og kontaktperson. Lønn, fakturahistorikk og kundenotater fra kontoret hører ikke hjemme på mobilen hans. Opprett individuelle brukere, aldri delt innlogging, og gi rettigheter etter rolle. Fjern tilgangen samme dag noen slutter. Slå på tofaktorinnlogging der systemet støtter det, og bruk sterke passord.
Begrens og strukturer dataene
Rydd før du importerer. Fjern kunder du ikke lenger har grunnlag for å lagre, og fjern kolonner du ikke trenger. Bruk egendefinerte felt til dette:
- samtykke til markedsføring: ja/nei, dato og kilde
- slettedato eller oppbevaringsfrist
- kontaktperson og faktureringsadresse hver for seg
Unngå fritekstnotater med sensitive opplysninger, som «kunden er syk». Helseopplysninger er særlige kategorier med strengere krav. Lag en kort intern regel for hva som kan skrives i notatfelt.
Hver gang du legger til et felt i CRM-et, har du også lagt til en plikt til å beskytte og slette det.
Steg 4. Håndter innsyn, sletting og avvik
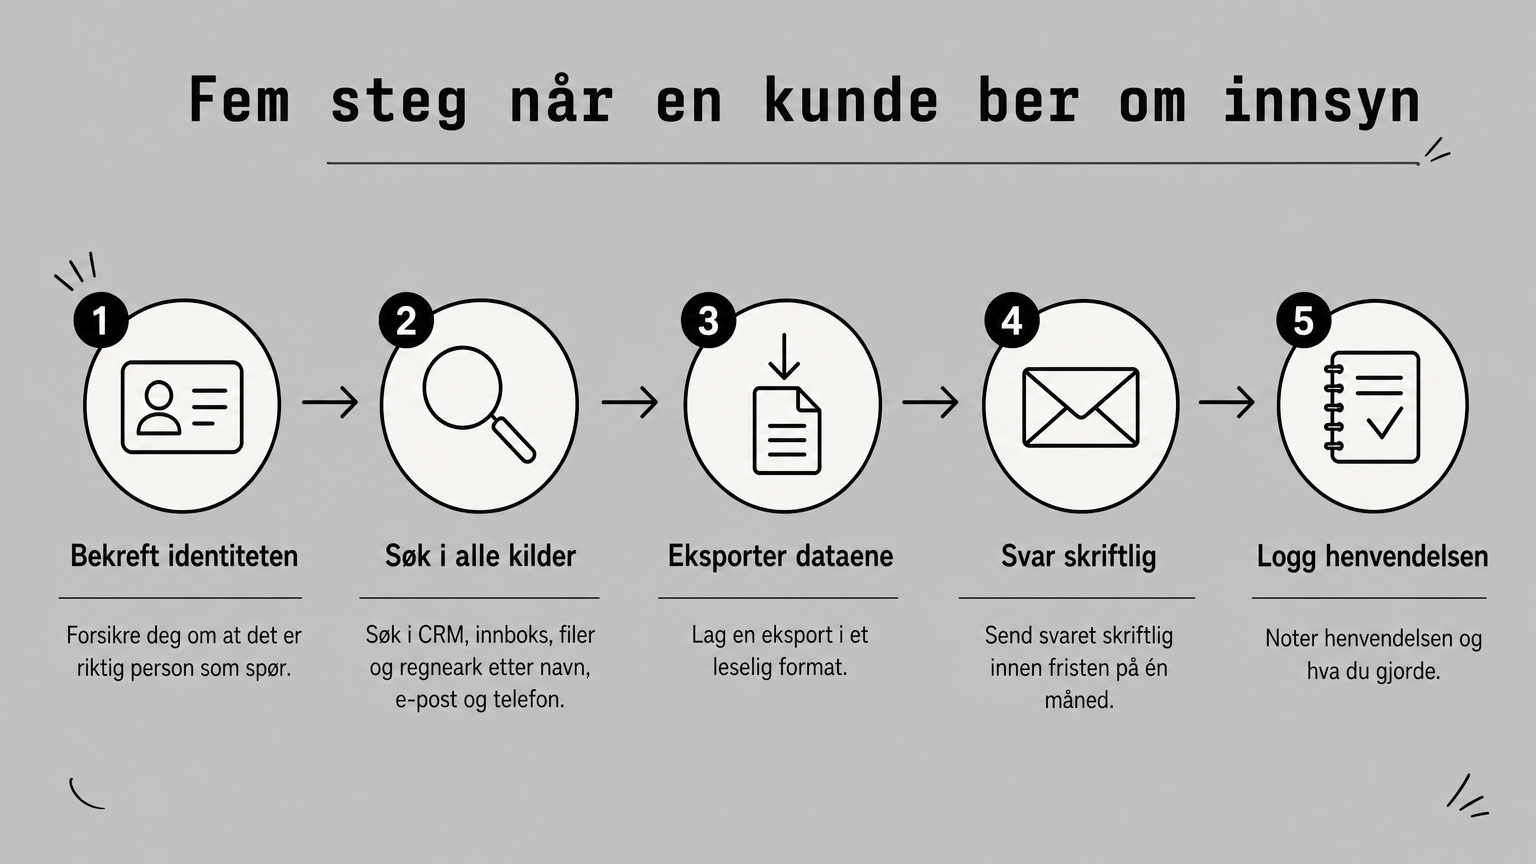
Lag rutiner nå, før den første henvendelsen kommer. Kunder har rett til innsyn, retting, sletting, dataportabilitet og til å motsette seg markedsføring. Du må normalt svare innen én måned.
Rutine for kundens rettigheter
- Bekreft at det er riktig person som spør.
- Søk i CRM, innboks, filer og regneark etter navn, e-post og telefon.
- Eksporter dataene til et leselig format.
- Send svaret skriftlig innen fristen.
- Logg henvendelsen og hva du gjorde.
Sletting har grenser. Fakturaer og bilag må du beholde etter bokføringsreglene, selv om kunden ber om sletting. Slett resten og forklar hva du beholder og hvorfor.
Avvik skal meldes innen 72 timer
Et personvernbrudd kan være en mistet bærbar med kundeliste eller en e-post sendt til feil kunde. Hvis bruddet kan medføre risiko for personene, melder du det til Datatilsynet innen 72 timer etter at du ble kjent med det. Dokumenter alle brudd, også de du ikke melder. Bestem på forhånd hvem som varsler, og hvem som kontakter leverandøren.
Den som vet hvor kundedataene ligger, svarer på et innsynskrav på minutter, ikke uker.
Gjør små grep til fast rutine
Et GDPR-kompatibelt CRM bygger på fire ting: en oversikt over data og grunnlag, en leverandør med databehandleravtale, et oppsett med minst mulig tilgang, og faste rutiner for rettigheter og avvik. Ingen av delene krever en jurist på heltid, men alle må skrives ned og følges.
Samler du kunder, anlegg og serviceavtaler i ett system, blir dette enklere. Du vil gjerne prøve oppsettet med eksempeldata først. Da kan du prøve Firmanager gratis uten kredittkort og gå gjennom sjekklisten i denne artikkelen mot et ekte CRM.
Run your whole business in one place
CRM, quotes, work orders, invoicing, expenses, HR and HSE — one login, every device. Free-forever plan.
Start free →