GDPR HR-system: slik sikrer du ansattdata i Norge
Et GDPR HR-system er et system der du har lovlig grunnlag for hver opplysning, begrenset tilgang, sikker lagring, faste slettefrister og en databehandleravtale med leverandøren. Du får det på plass i fire steg: kartlegg dataene, lås tilgangen, gjør ansattes rettigheter enkle å oppfylle og kontroller leverandøren. Ingen programvare er «GDPR-godkjent» på egen hånd. Ansvaret ligger hos deg som arbeidsgiver, og systemet er bare verktøyet.
Problemet er at HR-data hører til det mest sensitive en bedrift har. Lønn, kontonummer, sykefravær og personnummer havner ofte i regneark, e-poster og delte mapper uten tilgangsstyring. Det merkes først når en ansatt ber om innsyn, når en bærbar PC forsvinner eller når Datatilsynet stiller spørsmål. For de groveste bruddene kan bøtene være opptil 20 millioner euro eller 4 prosent av global omsetning. For en liten servicebedrift er likevel tapt tillit blant de ansatte ofte den dyreste konsekvensen.
Denne guiden er skrevet for små og mellomstore bedrifter i Norge, der personopplysningsloven gjør GDPR til norsk rett. Du får tabeller, en sjekkliste for leverandøren og eksempler du kan bruke med en gang. Firmanager, et forretningssystem for servicebedrifter med HR-modul, brukes som eksempel på hva du kan teste i praksis.
Hva GDPR krever av et HR-system
GDPR krever at HR-systemet behandler ansattopplysninger lovlig, åpent og sikkert, og at du kan dokumentere det. Reglene gjelder uansett om dataene ligger i en skytjeneste, på en lokal server eller i en Excel-fil. Datatilsynet fører tilsyn i Norge.
Hvilke HR-data som er omfattet
Alt som kan knyttes til en bestemt person, regnes som personopplysninger. I HR betyr det navn, adresse, bankkonto, lønn og personnummer, men også vurderinger, fraværsregistreringer og kursbevis. Reglene gjelder også søkere og tidligere ansatte, ikke bare dem som står på lønningslisten.
Noen opplysninger er særlige kategorier med strengere vern. Det gjelder blant annet helseopplysninger og fagforeningsmedlemskap. Et sykefravær er et typisk eksempel: du trenger å vite at en ansatt er borte og hvor lenge, men normalt ikke diagnosen.
Du er behandlingsansvarlig, leverandøren er databehandler
Som arbeidsgiver bestemmer du hvorfor og hvordan ansattdata behandles, og er dermed behandlingsansvarlig. HR-leverandøren behandler dataene på dine vegne og er databehandler. Du kan derfor ikke skyve ansvaret over på leverandøren. Du må kunne vise at du har valgt en leverandør som oppfyller kravene.
Hele regelverket hviler på tre grunnprinsipper. Du skal bare samle inn det du trenger (dataminimering), bruke dataene til det formålet du har oppgitt (formålsbegrensning) og ikke lagre dem lenger enn nødvendig. De fire stegene under er i praksis disse prinsippene omsatt til arbeidsoppgaver.
Programvaren kan gjøre GDPR enklere, men det er du som arbeidsgiver som har ansvaret.
Steg 1. Kartlegg dataene og velg lovlig grunnlag
Start med å skrive ned hvilke opplysninger du lagrer om ansatte og hvorfor. Hver opplysning må ha et lovlig grunnlag etter GDPR artikkel 6, og for særlige kategorier kommer et tilleggsgrunnlag etter artikkel 9. Uten denne oversikten kan du verken konfigurere systemet riktig eller svare på spørsmål fra ansatte.
Lag en oversikt over hva du lagrer
Gå gjennom HR-systemet, lønnssystemet, regnearkene og e-postmappene. Noter for hver datatype hvorfor du har den, hvem som bruker den og hvor lenge du trenger den. Tabellen viser hvordan oversikten kan se ut for en typisk servicebedrift.
| Datatype | Vanlig grunnlag | Merknad |
|---|---|---|
| Navn, kontaktinfo, stilling, avdeling | Avtale (art. 6 nr. 1 b) | Nødvendig for arbeidsforholdet |
| Kontonummer, lønn, skattetrekk | Avtale og rettslig forpliktelse (6 nr. 1 b og c) | Lønns-, skatte- og regnskapsregler |
| Sykefravær og permisjoner | Rettslig forpliktelse, med tilleggsgrunnlag for helse | Registrer varighet, ikke diagnose |
| Sertifikater og kurs med utløpsdato | Rettslig forpliktelse eller berettiget interesse | Gjelder ofte HMS-krav |
| Pårørende som kontaktperson | Berettiget interesse (6 nr. 1 f) | Be den ansatte holde listen oppdatert |
| Fagforeningsmedlemskap | Særlig kategori | Lagre bare når det er nødvendig, for eksempel ved kontingenttrekk |
Personnummer krever i tillegg et saklig behov etter personopplysningsloven. Bruker du det som søkefelt eller visningsfelt i systemet, bør du endre det til ansattnummer.
Hvorfor samtykke sjelden holder
Mange tror at et signert samtykke løser alt. I et arbeidsforhold er det motsatt, fordi den ansatte er i et avhengighetsforhold til deg og samtykket sjelden regnes som frivillig. Bruk samtykke bare til ting som er reelt frivillige, for eksempel bilde på nettsiden eller i en intern ansattoversikt. Da må den ansatte kunne trekke samtykket uten konsekvenser.
For søkere gjelder en egen regel. Datatilsynet anbefaler å slette søknader når ansettelsesprosessen er ferdig. Vil du beholde dem til senere stillinger, må du be om samtykke.
Før protokoll over behandlingen
Artikkel 30 krever en protokoll over behandlingsaktivitetene. Unntaket for bedrifter under 250 ansatte gjelder ikke når behandlingen skjer jevnlig eller omfatter særlige kategorier. Lønn og fravær er jevnlig behandling, så nesten alle bedrifter må ha protokollen. Oversikten fra tabellen over er et godt utgangspunkt.
Du kan ikke sikre data du ikke har oversikt over, og du kan ikke velge lovlig grunnlag for noe du ikke har kartlagt.
Steg 2. Lås tilgang og sikkerhet i systemet
Sikkerheten i et HR-system handler om tre ting: hvem som kan se hva, hvordan dataene er beskyttet, og hva du gjør når noe går galt. Artikkel 32 krever tekniske og organisatoriske tiltak som står i forhold til risikoen. Ansattdata er høyrisiko, så nivået må være tilsvarende.
Gi hver rolle bare den tilgangen den trenger
Rollestyring er det enkleste og mest effektive tiltaket. I en servicebedrift kan oppsettet være slik: HR og lønnsansvarlig ser alt, nærmeste leder ser fravær og kurs for eget team, og hver tekniker ser kun egen lønnsslipp, egne timer og egne permisjonssøknader. Ingen skal se lønn bare fordi de har et brukernavn.
Firmanager har roller (admin, eier og bruker) og rettigheter per bruker, og data er skilt per selskap. Sjekk i demoen eller gratisplanen hvordan roller og rettigheter per bruker styrer hvem som ser lønn og dokumenter. Slike tester bør du gjøre hos alle leverandører du vurderer.
Krev kryptering, innlogging og logg
Et system som håndterer ansattdata bør minst ha disse tiltakene på plass:
- Kryptert forbindelse (HTTPS) og kryptert lagring.
- Sterke passord og, der det finnes, tofaktorinnlogging.
- Sikkerhetskopi, og en plan for hvordan du gjenoppretter data.
- Logg som viser hvem som har åpnet eller endret en ansattmappe.
- Umiddelbar fjerning av tilgang når noen slutter.
Spør leverandøren konkret om hvert punkt. Svar som «vi tar sikkerhet på alvor» sier ingenting.
Ha en plan for avvik og opplæring
Skjer det et brudd på personopplysningssikkerheten, må du melde det til Datatilsynet senest 72 timer etter at du ble kjent med det, med mindre det er lite sannsynlig at bruddet medfører risiko for de ansatte. Skriv uansett et internt avviksnotat. Typiske HR-avvik er en lønnsoversikt sendt til feil mottaker eller en mistet bærbar PC.
Regler hjelper lite hvis de ansvarlige ikke kjenner dem. Hold en kort gjennomgang for alle med HR-tilgang, og gjenta den når noen nye begynner. Gjennomgangen bør dekke tilgangsregler, hva som er et avvik og hvem som varsles.
Gi hver bruker så lite tilgang som mulig, og du har fjernet de fleste feilene før de oppstår.
Steg 3. Informer ansatte og håndter forespørsler
Ansatte har rett til å få vite hvordan dataene deres brukes, til å se dem, rette dem og i visse tilfeller få dem slettet. Et GDPR HR-system skal gjøre dette til en rutine, ikke en brannøvelse. Tre ting må være på plass: personvernerklæring, en prosess for innsyn og faste slettefrister.
Skriv en personvernerklæring for ansatte
Artikkel 13 krever at du informerer ansatte om behandlingen når du samler inn opplysninger. Erklæringen bør ligge lett tilgjengelig, for eksempel i HR-systemet eller på intranettet, og være skrevet på vanlig språk. Den må dekke:
- hvilke opplysninger du behandler og hvorfor,
- hvilket lovlig grunnlag du bruker for hvert formål,
- hvem som får tilgang, inkludert leverandører,
- hvor lenge du lagrer dataene,
- rettighetene til de ansatte og hvem de kontakter.
Har du innført kontrolltiltak, for eksempel kameraovervåking eller GPS i kjøretøy, gjelder egne regler i arbeidsmiljøloven kapittel 9. Du må blant annet drøfte tiltaket med de tillitsvalgte og informere de ansatte før du setter det i gang.
Svar på innsynskrav innen en måned
En ansatt kan be om kopi av alle opplysninger du har om vedkommende. Du må svare uten ugrunnet opphold og senest innen én måned, og første kopi er gratis. Fristen kan forlenges med inntil to måneder ved komplekse saker, men da må du varsle den ansatte innen den første måneden. Mottar du kravet 10. mars, er fristen 10. april.
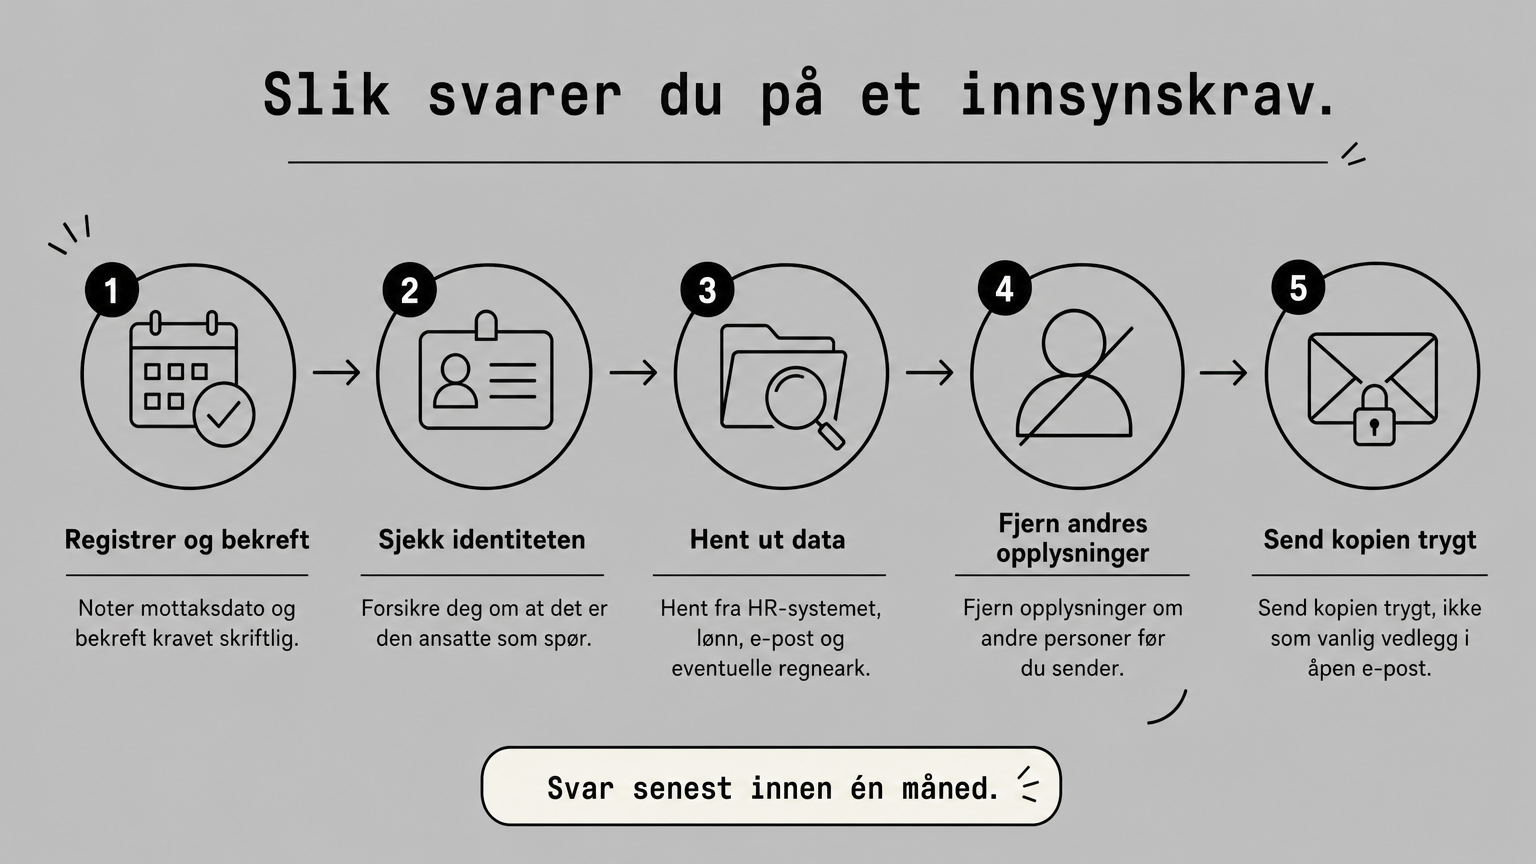
Slik jobber du effektivt med et innsynskrav:
- Registrer dato for mottak og bekreft kravet skriftlig.
- Sjekk identiteten til den som spør.
- Hent data fra HR-systemet, lønn, e-post og eventuelle regneark.
- Fjern opplysninger om andre personer.
- Send kopien på en trygg måte, ikke som vanlig vedlegg i åpen e-post.
Hvis alle ansattopplysninger ligger i ett system, tar punkt 3 minutter i stedet for dager. Det er den største praktiske gevinsten ved å samle HR-data på ett sted.
Sett oppbevaringstider og slett i tide
GDPR gir ingen faste frister, så du må selv bestemme hvor lenge hver datatype skal lagres, og begrunne det. Noen opplysninger har lovkrav om oppbevaring. Bokføringsloven setter minstekrav til regnskapsmateriale, som lønnsbilag, så sjekk gjeldende frister hos regnskapsføreren din. Retten til sletting gjelder ikke så lenge du har plikt til å oppbevare dataene.
Andre data kan slettes tidligere, for eksempel søknader fra avsluttede rekrutteringer. Skriv fristene inn i protokollen og sett en kalenderpåminnelse hvert halvår for å gå gjennom registeret og fjerne det som har utløpt.
Rett til innsyn er bare enkel å oppfylle når alle ansattdata ligger samlet og du vet hvor de er.
Steg 4. Velg og kontroller leverandøren
Før du velger eller beholder et HR-system, må du kontrollere at leverandøren oppfyller kravene til databehandlere i artikkel 28. Kjernen er en skriftlig databehandleravtale og et klart svar på hvor dataene lagres. Kontrollen tar en time, og du bør gjøre den på nytt hvert år.
Databehandleravtale og dataplassering
Databehandleravtalen skal si at leverandøren bare behandler data etter dine instrukser, har taushetsplikt, sikrer dataene og hjelper deg med innsyn og avvik. Uten avtale bryter du GDPR, selv om leverandøren er seriøs. Be også om en oversikt over underleverandører, for eksempel hostingselskaper.
Spør også hvor dataene lagres. Lagring innenfor EØS er enkelt. Ligger dataene eller støtten i et land utenfor EØS, må leverandøren ha et overføringsgrunnlag, for eksempel standard personvernbestemmelser eller en sertifisering under rammeverket mellom EU og USA. Be om at det dokumenteres.
Sjekkliste ved valg av HR-system
Bruk tabellen som spørreliste når du sammenligner leverandører. Du trenger konkrete svar på alle linjene.
| Krav | Spør leverandøren | Et godt svar |
|---|---|---|
| Databehandleravtale | Får vi avtale etter artikkel 28? | Standardavtale som del av kjøpet |
| Dataplassering | Hvor lagres dataene, og hvem er underleverandører? | EØS eller dokumentert overføringsgrunnlag, og en liste over underleverandører |
| Tilgangsstyring | Kan vi styre tilgang per rolle og bruker? | Roller pluss rettigheter per bruker |
| Eksport og sletting | Kan vi hente ut og slette én persons data? | Eksport i vanlig format og sletting som faktisk fjerner dataene |
| Sikkerhet | Hva med kryptering, sikkerhetskopi og logg? | Konkrete tiltak, ikke generelle løfter |
| Avvik | Hvor raskt varsler dere oss om brudd? | Uten ugrunnet opphold, avtalt skriftlig |
| Avslutning | Hva skjer med dataene hvis vi sier opp? | Retur og sletting innen en avtalt frist |
Slik ser det ut i et HR-system for servicebedrifter
Firmanagers HR-modul samler ansattregister, avdelinger, fravær, permisjonssøknader med godkjenning, sertifiseringer med utløpsdato, ansattdokumenter og lønnsslipper. Teknikerne ser sine egne opplysninger på «Min side», og administratorer styrer hvem som ser hva. Det gir deg den samlede oversikten som både innsyn og sletting avhenger av.
Du kan prøve alt uten risiko. Gratisplanen krever ikke kredittkort, og en live demo kan åpnes uten registrering. Bruk den til å gå gjennom tabellen over. Spør også om databehandleravtale og dataplassering, slik du gjør hos enhver leverandør.
Et HR-system er først trygt når du har avtalen, svarene og testene som viser det.
Neste steg for ansattdataene dine
Et GDPR HR-system bygger på fire ting du kan gjøre i denne rekkefølgen: kartlegg og begrunn hver opplysning, begrens tilgangen og sikre dataene, gjør informasjon, innsyn og sletting til rutiner, og inngå databehandleravtale med en leverandør du har kontrollert. Ingen av delene krever en jurist, men alle krever at noen faktisk gjør jobben og skriver den ned.
Start i dag med datakartleggingen. Det er den delen som gir mest verdi for minst innsats, og som avgjør hvilket system du trenger. Vil du se hvordan et samlet system for HR, fravær og dokumenter kan fungere i hverdagen, kan du prøve Firmanager gratis og teste tilgangsstyringen selv.
Run your whole business in one place
CRM, quotes, work orders, invoicing, expenses, HR and HSE — one login, every device. Free-forever plan.
Start free →