Hvordan beskytte kundedata i en tjenestebedrift
For å beskytte kundens informasjon, vit nøyaktig hva du har og hvor det befinner seg, samle og behold mindre av det, begrens hvem som kan åpne det, sikre hver enhet teamet ditt bruker, ta sikkerhetskopi, slett det når du ikke lenger trenger det, og ha en plan for den dagen noe går galt. Denne guiden går gjennom hvert trinn for tjenesteselskaper, der kundens navn, adresser, tilgangskoder og betalingsdetaljer reiser mellom et kontor, en telefon og en varebil.
TL;DR
- Start med en inventar: list opp hvert sted kundedata befinner seg (programvare, telefoner, bærbare datamaskiner, papirdokumenter, sky-lagring) og hvem som kan nå det.
- Samle bare det jobben trenger, og behold det bare så lenge du har en grunn til det.
- Gi hver person tilgang til sine egne opptegnelser og ikke mer. Fjern tilgang den dagen noen slutter.
- Krypter enheter, bruk to-faktor autentisering, hold testede sikkerhetskopier, og makuler eller slett det du pensjonerer.
- Skriv ned din hendelsesplan før du trenger den. Bruddregler varierer etter stat og land.
Innholdsfortegnelse
- Hva regnes som kundedata i en tjenestebedrift
- Hvorfor det er viktig for din bedrift
- Trinn 1: Ta lager av hva du har
- Trinn 2: Konsolider opptegnelser på ett sted
- Trinn 3: Samle og behold mindre
- Trinn 4: Kontroller hvem som kan se hva
- Trinn 5: Sikre enhetene feltteamet ditt bruker
- Trinn 6: Ta sikkerhetskopi og test gjenopprettingen
- Trinn 7: Slett det du ikke lenger trenger
- Trinn 8: Planlegg for en hendelse
- En 30-dagers plan for å komme i gang
- Vår perspektiv
- Sett opptegnelsene dine på ett sted med Firmanager
- FAQ
- Kilder
Hva regnes som kundedata i en tjenestebedrift
De fleste eiere tenker først på kredittkort. Den virkelige listen er lengre. I følge Det europeiske databeskyttelsesrådet, kan personopplysninger inkludere navn, klientnumre, bestillingsreferanser, e-postadresser, stedsdata, kjøpshistorikk, kvitteringer, preferanser, bilder, videoer og lydopptak. Spesielle kategorier, som helseinformasjon, får sterkere beskyttelse.
Nå oversett det til et vedlikeholds-, rengjørings- eller teknisk tjenesteselskap:
- Kundens navn, telefonnumre, e-poster og fakturaadresser.
- Stedsadresser, portkoder, alarminstruksjoner og nøkkelplasseringer.
- Bilder tatt på en jobb, som kan vise en kundes hjem eller eiendeler.
- Tilbud, fakturaer og betalingsopptegnelser.
- Utstyr og servicehistorikk knyttet til en navngitt kunde.
- Notater fra teknikere, som noen ganger nevner helse- eller familiesituasjoner.
Den britiske regjeringens veiledning for databeskyttelse i virksomheter legger til økonomisk informasjon, kommunikasjon og opptak til listen når de kan identifisere en levende person. Stedstilgangskoder er ikke en juridisk kategori, men de fortjener samme omtanke. De lar en fremmed gå inn i noens bygning.
Hvorfor det er viktig for din bedrift
Den amerikanske Federal Trade Commission advarer om at eksponerte navn, offentlige identifikatorer, kredittkortdetaljer eller kontodata kan føre til svindel og identitetstyveri for kundene dine. Et brudd kan også skade tilliten og føre til rettssaker. For et tjenesteselskap som lever av gjentatt arbeid og henvisninger, er tillit den verdien som står på spill.
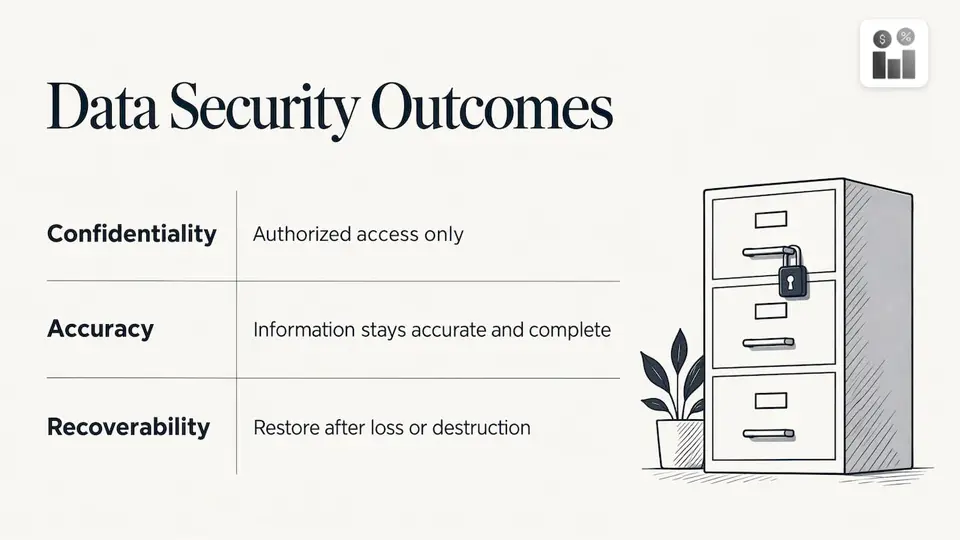
Det britiske informasjonskommissærens kontor rammer inn målet som tre utfall. I sin veiledning for databeskyttelse, må informasjon forbli konfidensiell (bare autoriserte personer kan få tilgang til, endre eller slette den), nøyaktig og komplett, og gjenopprettbar etter tap eller ødeleggelse. ISO’s ISO/IEC 27001-standard har samme syn, og dekker mennesker, policyer og teknologi sammen. Bruk disse tre målene som en sjekkliste for alt nedenfor.
Trinn 1: Ta lager av hva du har
Du kan ikke beskytte opptegnelser du ikke kan finne. FTCs forretningsguide anbefaler å lage en inventar av personlig informasjon etter type og plassering, spore hvordan den kommer inn i virksomheten og beveger seg gjennom den, og identifisere hvem som har eller kan ha tilgang.
Dens liste over steder å sjekke er bredere enn de fleste eiere forventer: datamaskiner, bærbare datamaskiner, mobile enheter, flyttbare medier, digitale kopimaskiner, skytjenester, papirdokumenter og hjemmearbeidsplasser. For et feltteam, legg til teknikerens personlige telefon, fotomappen på den, klippbrettet på dashbordet og regnearket en dispatcher sendte til seg selv.
Det australske cybersikkerhetssenteret foreslår et standardisert register over hvilken kundepersonlig data som finnes og hvor den er lagret. En enkel versjon er et bord:
| Datatype | Hvor den befinner seg | Hvem som kan få tilgang | Hvorfor vi beholder den | Behold i |
|---|---|---|---|---|
| Kundens kontaktopplysninger | CRM | Kontoransatte, tildelte teknikere | Planlegging og fakturering | Lengden på forholdet pluss din oppbevaringsperiode |
| Stedstilgangskoder | Arbeidsordrenotater | Bare tildelt tekniker | Inngang til stedet | Til jobben er ferdig |
| Jobbbilder | Telefongalleri, delt stasjon | Teknikere, veiledere | Bevis på arbeid | Fastsettes av policy |
| Fakturaer og betalinger | Faktureringssystem | Finans | Skatt og opptegnelser | Fastsettes av lov og policy |
Fyll inn den siste kolonnen ærlig. Hvis ingen kan si hvorfor en datatype beholdes, er det din første kandidat for sletting.
Trinn 2: Konsolider opptegnelser på ett sted
Jo flere steder kundens detaljer er kopiert, jo flere steder kan de lekke fra. Det australske cybersikkerhetssenteret anbefaler å konsolidere lagringssteder og slette informasjon virksomheten ikke lenger bruker. ICO anbefaler også klare, konsistente dokumentnavn slik at ansatte kan finne og håndtere riktig fil.
Dette er også svaret på hvordan man organiserer kundens opptegnelser. Velg ett system for opptegnelser for kontakter, steder, arbeidsordrer og fakturaer, og pensjoner de side-regnearkene, teksttrådene og papirkopiene. I praksis:
- Velg det ene systemet der en kundepost opprettes og redigeres.
- Importer data fra regneark og e-postmapper inn i det.
- Enes om navngivningsregler for kunder, steder og dokumenter.
- Slett eller arkiver de gamle kopiene når importen er sjekket.
- Gjør det til en regel at nye kundedata går inn i systemet først, aldri i en personlig notat eller chat.
Hvis du kobler et CRM til regnskap, viser vår guide til CRM og regnskapsintegrasjon hvordan du kartlegger en flyt først slik at data flyttes mellom systemene uten ekstra kopier.
Trinn 3: Samle og behold mindre
FTCs femdelt plan inkluderer å redusere: behold bare det du trenger for virksomheten. Dens veiledning er spesifikk om kortdata: ikke behold kredittkortnumre og utløpsdatoer med mindre det er et essensielt forretningsbehov, fordi oppbevaring øker risikoen for svindel og identitetstyveri.
Når du gjennomgår innsamlingene dine og malene for arbeidsordrer, still tre spørsmål om hvert felt:
- Trenger vi dette for å utføre jobben eller fakturere for det?
- Kan vi få det senere, bare når det er nødvendig?
- Kan vi lagre en referanse i stedet for detaljene?
For betalinger, bruk en betalingsbehandler slik at kortnumre aldri ligger i dine egne filer. Firmanagers fakturering fungerer med Stripe av denne grunn: fakturaer kan betales online uten at ansatte håndterer kortdetaljer på telefon og skriver dem ned.
Trinn 4: Kontroller hvem som kan se hva
FTC anbefaler minst privilegium: gi folk tilgang bare til det jobben deres krever, og avslutt tilgang når ansatte slutter eller endrer roller. Det australske cybersikkerhetssenteret legger til at administratorer og alle som kan endre sikkerhetskopier trenger spesielle restriksjoner.
En fungerende tilgangsmodell for et tjenesteselskap ser slik ut:
- Teknikere: deres tildelte arbeidsordrer, stedsdetaljer og sjekklister. Ingen visning av fakturering eller andre kunder.
- Distributører: timeplaner, ruter og kundekontaktopplysninger.
- Finans: fakturaer, betalinger og finansrapporter.
- Ledere: rapportering på tvers av team.
- Eier eller administrator: innstillinger, brukerstyring og eksport. Hold denne gruppen liten.
Bygg deretter en avskjedsrutine. Den dagen en ansatt eller underleverandør slutter, deaktiverer du innloggingen deres, samler inn eller sletter enhetene deres, og endrer eventuelle delte passord eller koder de kjente. For en dypere titt på hvordan man designer roller, se vår guide til rollebasert tilgang.
Trinn 5: Sikre enhetene feltteamet ditt bruker
Kundedata er mest eksponert på telefoner og bærbare datamaskiner som forlater bygningen. Forskning fra offisielle organer peker på en kort liste med vaner:
- Krypter kundedata på enheter og under transport, og sett regler for bruk av egne enheter (Det australske cybersikkerhetssenteret).
- Bruk sterke passord og to-faktor autentisering på mobile enheter, og håndter papirdokumenter sikkert (ICO).
- Logg og overvåk tilgang slik at du kan se hvem som åpnet hva og når.
- Tren ansatte, hold en klar skrivebordspolitikk og sett regler for fjernarbeid, som ICO anbefaler.
- Vær klar til å slette. ICO foreslår fjerning av stjålne enheter der det er mulig, så aktiver den funksjonaliteten før en telefon går tapt.
En praktisk regel for teknikere: kundedetaljer hører hjemme i arbeidsordren, ikke i tekstmeldinger, personlig e-post eller telefonens fotogalleri. Når jobbappen er der bildene, notatene og signaturene fanges, er det mindre å rydde opp i senere.
Trinn 6: Ta sikkerhetskopi og test gjenopprettingen
Sikkerhetskopier beskytter integriteten og tilgjengelighetssiden av sikkerhet. Det australske cybersikkerhetssenteret sier at sikkerhetskopier hjelper deg med å gjenopprette fra tap, fysisk skade og ransomware, at de bør være sikre og motstandsdyktige, og at gjenoppretting bør testes regelmessig. Det advarer også mot å betale løsepenger.
En sikkerhetskopi du aldri har gjenopprettet er et håp, ikke en plan. En gang i kvartalet, velg en kundepost og gjenopprett den fra sikkerhetskopi for å bekrefte at den fungerer. Begrens hvem som kan endre eller slette sikkerhetskopier, som nevnt ovenfor.
Trinn 7: Slett det du ikke lenger trenger
Å beholde data for alltid er en forpliktelse. FTC anbefaler en skriftlig oppbevaringspolicy som angir hva som må beholdes, hvorfor, hvordan det er sikret, hvor lenge det beholdes og hvordan det avhendes. Hvis du trenger en mal for å tenke det gjennom, dekker denne guiden til å skrive en klientdataoppbevaringspolicy hvordan du lager en som holder.
Oppbevaringsperioder avhenger av dine skatte-, kontrakt- og bransjeforpliktelser, så bekreft dem med regnskapsføreren eller advokaten din. Australias personvernsregulator gjør prinsippet klart: dekkede enheter må ta rimelige skritt for å ødelegge eller de-identifisere personlig informasjon når den ikke lenger er nødvendig, med mindre en lov eller rettskjennelse krever at den beholdes.
Avhending må være reell:
- Papir: OAIC sier at opptegnelser bør gjøres uopprettelige ved å pulpe, brenne, male, desintegrere eller makulere.
- Elektronikk: maskinvare bør være riktig renset før den selges, resirkuleres eller kastes. En policy for avhending av maskinvare hjelper deg med å spore pensjonerte bærbare datamaskiner, telefoner og nettbrett slik at ingen forlater med kundedata på dem.
- Kopier: vurder om sikkerhetskopier og sky-kopier også kan ødelegges.
Trinn 8: Planlegg for en hendelse
Selv forsiktige virksomheter har dårlige dager: en tapt telefon, en phishing-e-post, en feilrettet faktura. FTC anbefaler å utnevne en senior hendelsesleder, koble fra en kompromittert datamaskin, undersøke raskt, lukke sårbarheter og bestemme hvem som skal varsles. Statlige og føderale regler kan også gjelde for brudd, så snakk med en advokat.
Den New York Attorney Generals guide for små bedrifter legger til å ta berørt utstyr offline, overvåke inngangs- og utgangspunkter, erstatte kompromitterte systemer der det er mulig, og endre legitimasjon som kan ha blitt stjålet.
ICO foreslår å starte en hendelseslogg selv når rapportering kanskje ikke viser seg å være nødvendig. Registrer årsaken, hva som skjedde, dataene som ble berørt, virkningen, tiltakene som ble tatt og begrunnelsen bak enhver beslutning om ikke å rapportere. Gjennomgang av loggen avslører mønstre i opplæring og prosessgap, slik at nesten uhell blir forbedringer.
Rapporteringsplikt avhenger av hvor kundene dine bor
Bruddlover er ikke universelle. I USA varierer de etter stat, så spør en advokat hvilke som gjelder for kundene dine. Hvis du betjener folk i EU, kan GDPR gjelde når du tilbyr tjenester til folk der. I henhold til EDPBs retningslinjer for brudd, må en kontrollør varsle tilsynsmyndigheten uten unødig forsinkelse og, der det er mulig, innen 72 timer etter å ha blitt klar over det, med mindre bruddet er usannsynlig å utgjøre risiko for folks rettigheter. Berørte individer må informeres uten unødig forsinkelse når risikoen for dem er høy.
EDPBs grunnleggende veiledning lister opp GDPR-prinsippene: lovlig, rettferdig og gjennomsiktig behandling, spesifiserte formål, minimalisering, nøyaktighet, begrenset lagring og sikkerhet. Disse prinsippene er en solid standard selv der du ikke er juridisk bundet av dem.
En 30-dagers plan for å komme i gang
| Uke | Fokus | Resultat |
|---|---|---|
| 1 | Inventar | Et register over datatyper, steder og tilgang |
| 2 | Konsolidere og trimme | Én opptegnelsessystem, gamle kopier arkivert eller slettet |
| 3 | Tilgang og enheter | Rollebaserte tillatelser, to-faktor autentisering, slettekapasitet |
| 4 | Oppbevaring og hendelser | Skriftlig oppbevaringspolicy, hendelsesloggmal, testet gjenoppretting |
Hvis du flytter til ny programvare samtidig, viser vår 90-dagers implementeringsguide for feltservice hvordan du ruller det ut uten et annet prosjekt. For servicehistorikkopptegnelser spesifikt, se de fem nødvendige feltene for en revisjonsbeviselig utstyrslogg.
Vår perspektiv
De fleste dataproblemer vi ser i tjenestebedrifter er ikke sofistikerte angrep. De er spredte kopier: en kundes adresse i et regneark, en portkode i en teksttråd, et bilde på en personlig telefon, en faktura i en innboks.
Det er derfor vi bygde Firmanager som én plattform med én innlogging. CRM, kunde- og anleggsopptegnelser, arbeidsordrer, fakturering, HR og HSE-overholdelse deler de samme dataene, slik at teamet ditt jobber fra én opptegnelse i stedet for å lage kopier. Den ansatte selvbetjeningsmobilportalen gir teknikere de jobbdetaljene de trenger på farten, og den sky-synkroniserte designen betyr at kontoret og feltet ser den samme nåværende informasjonen.
Vår modulære design lar deg aktivere det virksomheten din trenger og holde hver person fokusert på sine egne oppgaver. Vi mener færre steder å lagre kundedata, pluss klare roller, er den mest praktiske beskyttelsen et voksende tjenesteselskap kan ta i bruk.
KaiosMedia
Sett opptegnelsene dine på ett sted med Firmanager
Hvis kundens opptegnelser er spredt over regneark, innbokser og telefoner, er konsolidering av dem det mest innflytelsesrike trinnet i denne guiden. Firmanager samler CRM, kundeadministrasjon, arbeidsordrer, fakturering med Stripe, dokumenthåndtering, tids- og fraværsregistrering og HSE-overholdelse i én skyplattform, tilgjengelig fra enhver enhet med én innlogging.
Planer publiseres på nettstedet vårt: Gratis til $0, Pro til $19 per måned, og Business til $49 per måned. Du kan åpne appen og begynne å organisere kundens opptegnelser i dag.
FAQ
Hvordan kan jeg beskytte kundens informasjon på et lite budsjett?
De fleste av de effektive trinnene koster lite: ta en inventar, slett det du ikke trenger, bruk sterke passord med to-faktor autentisering, begrens tilgang etter rolle og hold en testet sikkerhetskopi. FTCs femdelt plan for å ta lager, redusere, låse ned, avhende og planlegge for hendelser er en god rekkefølge å jobbe i.
Hva er sensitiv personlig informasjon?
Det er informasjon som kan forårsake alvorlig skade hvis den blir eksponert. I henhold til GDPR lister EDPB opp spesielle kategorier som helse-, biometriske eller genetiske data, rasemessig eller etnisk opprinnelse, religiøse overbevisninger og fagforeningsmedlemskap. I USA fremhever FTC navn kombinert med offentlige identifikatorer, kredittkortdetaljer og annen kontoinformasjon som den typen som fører til svindel og identitetstyveri.
Hvor lenge bør jeg beholde kundens opptegnelser?
Kun så lenge du har en forretnings- eller juridisk grunn. FTC anbefaler en skriftlig policy som angir hva du beholder, hvorfor og i hvor lang tid. Spør regnskapsføreren eller advokaten din om skatte- og kontraktskrav, og slett eller de-identifiser opptegnelser når disse periodene er over.
Hva bør jeg gjøre først hvis kundedata kan ha blitt eksponert?
Innhold det: koble fra den berørte datamaskinen, endre legitimasjoner som kan være stjålet og utnevne én person til å lede. Start en hendelseslogg, og spør deretter en advokat hvilke statlige, føderale eller utenlandske varslingsregler som gjelder for de involverte kundene.
Kilder
- Beskytte personlig informasjon: En guide for virksomheter (FTC)
- Beskytte personlig informasjon: En guide for virksomheter (FTC, PDF)
- Grunnleggende databeskyttelse (EDPB)
- Retningslinjer 9/2022 for varsling om brudd på personopplysninger (EDPB)
- Databeskyttelse i din virksomhet (Business.gov.uk)
- En guide til databeskyttelse (ICO)
- Hvordan minimere risikoen for brudd på personopplysninger (ICO)
- 72 timer: hvordan svare på et brudd på personopplysninger (ICO)
- Hvor godt kan du svare på et brudd på personopplysninger? (ICO)
- ISO/IEC 27001:2022 (ISO)
- Sikring av kundens personlige data (Cyber.gov.au)
- Guide til sikring av personlig informasjon (OAIC)
- Guide for små bedrifter til cybersikkerhet i New York State (NY Attorney General)
- Klientdataoppbevaringspolicy: Hvordan skrive en som holder
- Revisjonsklar policy for avhending av maskinvare i 4 trinn
Anbefalt
Run your whole business in one place
CRM, quotes, work orders, invoicing, expenses, HR and HSE — one login, every device. Free-forever plan.
Start free →